🔐 «Інвестиції»
Масштабна крипто-шахрайська схема «кол-центру» в Одесі: як група за два роки видурювала мільйони під виглядом «інвестицій у арбітраж трафіку»
🔍КП № 12024160000000728 за 27 ч.3, 28 ч.4, 190 ч.5, 209 ч.2, 255 ч.1 КК.
Схем діяла щонайменше з вересня 2023 року по 2025 рік. За версією слідства, груп створила цілу «фабрику» шахрайства, яка працювала за принципом класичного call-центру і заволодівала грошима громадян України, Казахстану, Вірменії, Киргизстану та інших країн.
На лаві підсудних опинилися
✔️Бершадський Микола Петрович
✔️Вижол Олег Олексійович
✔️Лановий Руслан Петрович
✔️Наугольнов Сергій Віталійович
✔️Петров Микита Сергійович
✔️Рожкован Станіслав Андрійович
✔️Руліков Микита Андрійович
До групи увійшли «керівники напрямків», які самостійно планували і контролювали окремі сегменти діяльності, та «дзвонарі» (оператори кол-центру), Ще був ІТ-спеціаліст та особа, що займалася розподілом і легалізацією отриманих коштів. Усіх об’єднував єдиний прямий умисел — отримання незаконного прибутку шляхом обману під виглядом інвестицій у криптовалюту та арбітраж рекламного трафіку.
Група постійно змінювала місця роботи для уникнення викриття. З 18 грудня 2024 по 23 січня 2025 року група працювала дистанційно, а потім знову повернулася в «офіс».
Схема була добре продумана і складалася з кількох етапів:
Створення «легенди»ІТ-спеціаліст запускав фіктивні сайти компаній, назви яких регулярно змінювалися:
✔️Dubai Real Estate (вересень 2023 – січень 2024)
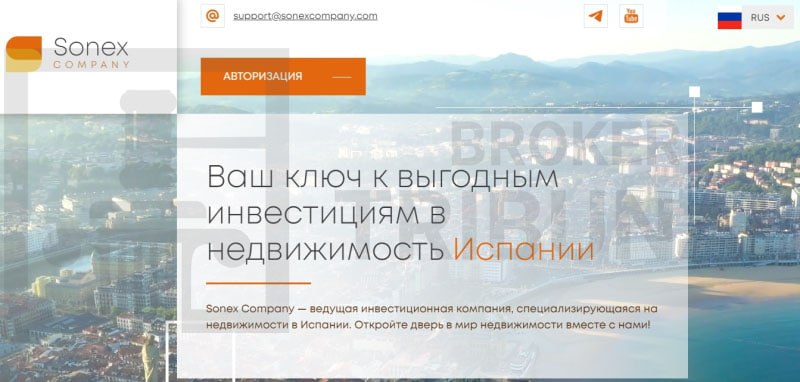
✔️Sonex (січень – серпень 2024)
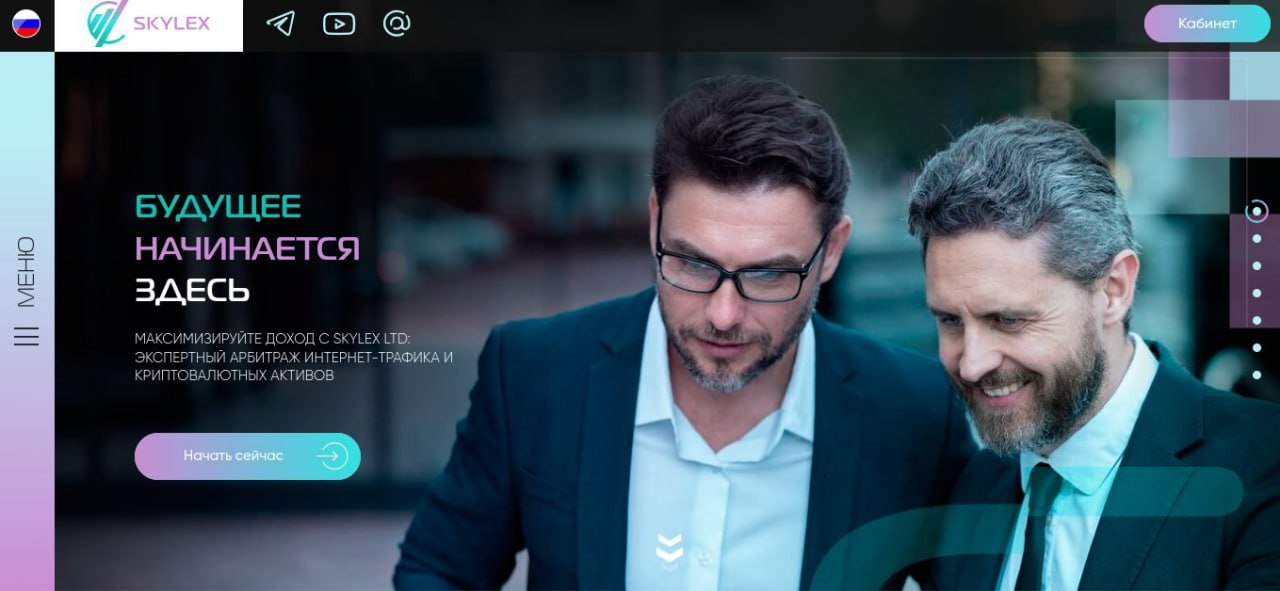
✔️Skylex (серпень – грудень 2024)
✔️Lendex (з січня 2025)
На сайтах розміщували фейкові інвестиційні плани з високими відсотками, можливістю реєстрації особистого кабінету та «виведення прибутку». Далі оператори шукали потенційних інвесторів у тематичних Telegram-каналах. Надсилали презентації компанії та реферальні посилання.
Розповідали, що самі «інвестують і отримують прибуток». У закритих Telegram-чатах поширювали підроблені скріншоти інвестицій і виплат. Скріншоти підробляли елементарно — через «консоль розробника» у браузері.
Жертва реєструвалася за реферальним посиланням, поповнювала рахунок на одноразовий криптогаманець (згенерований через API). Кошти миттєво перераховувалися на підконтрольні групі гаманці в мережі TRC-20. У особистому кабінеті потерпілого штучно відображалося зростання балансу, але вивести кошти було неможливо. Після отримання грошей зв’язок припиняли, жертву блокували. Всього слідчі встановили, що шахраї змогли видурити понад 4 млн гривень. Наразі справа передана на розгляд Приморського суду Одеси.